O Mageek.IT: cyberbezpieczeństwo dla firm usługowych i produkcyjnych
Chronimy cyfrowy majątek firm. Zaczynamy od haseł i dostępów, bo tędy wchodzi najwięcej ataków, a potem krok po kroku wzmacniamy pocztę, urządzenia, sieć, kopie i procedury.
Mageek.IT to polska firma zajmująca się cyberbezpieczeństwem firm usługowych i produkcyjnych. Specjalizuje się w zarządzaniu hasłami i dostępami, prowadzi audyty bezpieczeństwa IT i kompleksowe programy hardeningu, czyli wzmacniania zabezpieczeń firmy: poczty, urządzeń, sieci, kopii zapasowych, chmury i procedur. Przygotowuje też firmy do wymagań kontrahentów i przepisów, między innymi TISAX, ISO 27001, NIS2 i RODO. Pracuje z firmami z całej Polski.
Czym zajmuje się Mageek.IT
Hasła i dostępy są osią naszej pracy i zwykle pierwszym krokiem. Każda kolejna usługa buduje na poprzedniej, aż do pełnego programu wzmocnienia zabezpieczeń firmy.
Obszary cyberbezpieczeństwa, którymi się zajmujemy
Bezpieczeństwo firmy to kilkanaście obszarów, które muszą działać razem. Zakres dobieramy do firmy po audycie, a tam, gdzie potrzebna jest wąska specjalizacja, pracujemy z wyspecjalizowanymi partnerami.
Bezpieczeństwo na poziomie,
który firma utrzyma.
Większość ataków na firmy prowadzą automaty, które szukają najłatwiejszego wejścia. Dlatego zaczynamy od porządku i od rzeczy, które zamykają najwięcej ryzyka najmniejszym kosztem, a dopiero potem sięgamy po kolejne warstwy zabezpieczeń.
Skąd wzięło się Mageek.IT
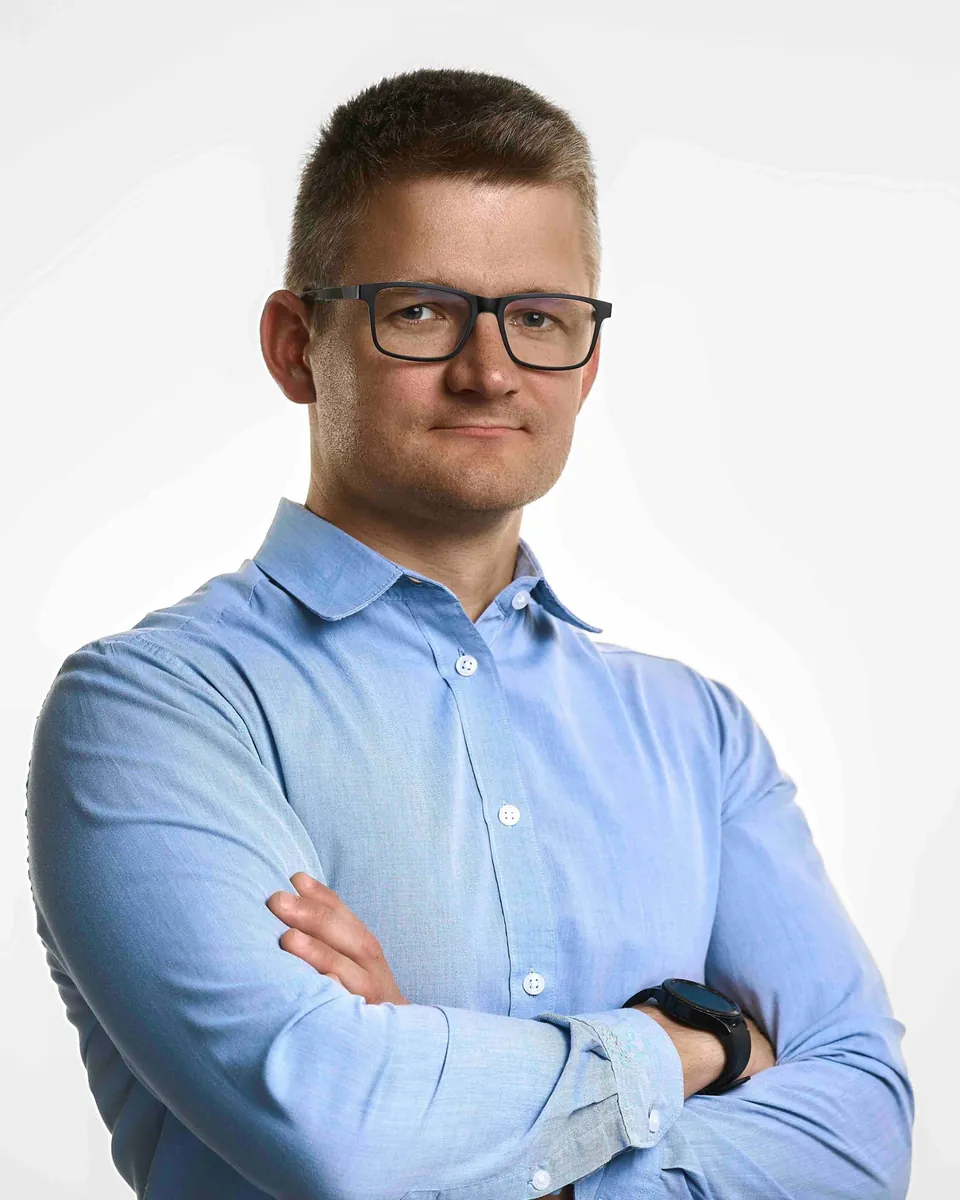
Mageek.IT założył w 2024 roku Mariusz Graszek, na bazie dekady wcześniejszych doświadczeń w obsłudze IT firm. Przez te lata pracował w setkach firm, od kilkuosobowych biur po zakłady produkcyjne, i widział od środka, jak naprawdę działają: gdzie leżą hasła, kto ma dostęp do banku i poczty, co dzieje się z kontem po odejściu pracownika.
Obraz powtarzał się prawie wszędzie. Hasła były prywatną sprawą pracowników, aż do pierwszego zwolnienia albo pierwszego incydentu. Większe firmy kupowały drogie systemy bezpieczeństwa i pomijały hasła jako sprawę trywialną. Mniejsze uznawały, że są za małe, żeby ktoś chciał je zaatakować. Jedne i drugie zostawiały otwartą tę samą warstwę, przez którą wchodzi najwięcej ataków.
Z tej obserwacji powstało Mageek.IT, firma wyspecjalizowana w cyberbezpieczeństwie. Zarządzanie hasłami i dostępami traktujemy jako fundament i najczęstszy pierwszy krok. Doświadczenie z obsługi IT zostało: znamy systemy, z których firmy korzystają na co dzień, i wiemy, jakie zabezpieczenia da się w nich utrzymać bez paraliżowania pracy.
Więcej o założycielu: Mariusz Graszek.
Jak wygląda współpraca z Mageek.IT
Każda firma zaczyna z innego miejsca, ale droga ma zwykle trzy etapy. Każdy zostawia rezultat, który da się sprawdzić, i każdy ma wartość także wtedy, gdy firma na nim poprzestanie.
-
Etap 1
Hasła i dostępy
Zamykamy warstwę, przez którą wchodzi najwięcej ataków.
- Analiza Dostępów i Mapa Dostępów
- Menedżer haseł i konta imienne
- Uwierzytelnianie dwuskładnikowe na kontach krytycznych
- Procedury przyjścia, zmiany roli i odejścia
-
Etap 2
Audyt bezpieczeństwa IT
Sprawdzamy całą firmę, nie tylko dostępy.
- Osiem obszarów, od poczty po ludzi i procedury
- Wynik ogólny i ustalenia według pilności
- Plan działań według ryzyka i kosztu
- Materiał dla kontrahenta lub ubezpieczyciela
-
Etap 3
Program hardeningu
Wdrażamy zabezpieczenia z planu, warstwa po warstwie.
- Poczta, urządzenia, sieć, kopie i chmura
- Monitoring i plan reagowania na incydent
- Szkolenia i procedury
- Ponowny pomiar po wdrożeniu
Dla kogo pracujemy
Dla firm usługowych i produkcyjnych, które mają coś do stracenia i chcą wiedzieć, na jakim poziomie bezpieczeństwa naprawdę są.
Duże firmy kupują drogie systemy bezpieczeństwa i często pomijają kwestie haseł jako trywialne. Małe firmy nie robią nic, bo myślą, że są za małe i nie staną się celem. Jedni i drudzy ignorują warstwę, przez którą odbywa się najwięcej ataków.
Zaufali nam


Co mówią nasi klienci
Polecam firmę mageek.it, z którą współpracujemy od kilku lat w zakresie bezpieczeństwa IT, integracji systemów i doradztwa IT. Szczególnie cenię ich umiejętność dopasowania rozwiązań technologicznych do potrzeb i możliwości naszej organizacji.
 Damian Linknerwłaściciel, HOMELINK
Współpraca z mageek.it w zakresie wsparcia IT naszej oddziałowej infrastruktury okazała się niezwykle korzystna. Dzięki profesjonalizmowi i zaangażowaniu zespołu, (...), realizując powierzone zadania rzetelnie i terminowo. Z pełnym przekonaniem mogę polecić tę firmę jako solidnego partnera outsourcingowego.
 Michał BiałczakAdministrator, Rolimpex S.A.
Dzięki rozwiązaniom zaproponowanym przez mageek.it mogę skupić się na skalowaniu firmy, mając pewność, że techniczne sprawy są zaopiekowane. (...) Poprowadzili nas przez wszystkie etapy podejmowania decyzji, na każdym z nich doradzając i podpowiadając optymalne rozwiązania.
Polegamy na usługach outsourcingu IT firmy mageek.it w pełnym wymiarze od ponad roku. Współpraca przebiega wzorowo. Zespół jest dostępny wtedy, gdy ich potrzebujemy, działa proaktywnie, a pomoc jest adekwatna.
 Waldemar Chmielwłaściciel, EUREKA
Mageek.it to nie tylko nasz dostawca usług IT, ale przede wszystkim partner biznesowy. Dzięki ich proaktywnemu podejściu i elastyczności udało nam się zrealizować wiele ambitnych projektów. Ich wiedza i doświadczenie są dla nas niezwykle cenne.
 Janusz Zagórskiwłaściciel, METALPLAST Polska sp. z o.o.
Z przyjemnością rekomenduję firmę mageek.it jako godnego zaufania partnera w realizacji projektów informatycznych. (...) Na szczególne uznanie zasługuje elastyczne podejście zespołu do indywidualnych potrzeb każdego z uczestników projektu oraz proaktywne identyfikowanie potencjalnych problemów przed ich wystąpieniem.
 Piotr LutoborskiBusiness Development Manager, Josera sp. z o.o.
Pytania o Mageek.IT
Czym zajmuje się Mageek.IT?
Cyberbezpieczeństwem firm usługowych i produkcyjnych. Zarządzamy hasłami i dostępami, prowadzimy audyty bezpieczeństwa IT oraz kompleksowe programy hardeningu, które obejmują pocztę, urządzenia, sieć, kopie zapasowe, chmurę, monitoring i procedury. Przygotowujemy też firmy do wymagań kontrahentów i przepisów.
Czy Mageek.IT zajmuje się tylko hasłami?
Hasła i dostępy to nasza główna specjalizacja i najczęstszy pierwszy krok, bo zamykają największą grupę ryzyk. Zakres pracy jest szerszy i obejmuje wszystkie obszary cyberbezpieczeństwa firmy, od poczty i urządzeń po monitoring, testy penetracyjne i zgodność z przepisami.
Od czego zaczyna się współpraca?
Od krótkiej, bezpłatnej rozmowy. Najczęściej pierwszym krokiem jest potem Analiza Dostępów, czyli spis systemów, kont i osób z dostępem. Po incydencie, przy wymogu kontrahenta albo ubezpieczyciela zaczynamy od razu od audytu bezpieczeństwa IT.
Co to jest hardening?
Hardening to wzmacnianie zabezpieczeń systemów przez ich bezpieczną konfigurację: wyłączenie tego, co zbędne, ograniczenie uprawnień, włączenie mocniejszego logowania, szyfrowania i aktualizacji. W Mageek.IT program hardeningu obejmuje całą firmę, a kolejność prac wynika z ryzyka i kosztu.
Dla jakich firm pracuje Mageek.IT?
Dla firm usługowych i produkcyjnych: biur rachunkowych, kancelarii, biur projektowych, zakładów produkcyjnych i dostawców większych firm. Wspólne dla nich jest to, że mają cenne dane i systemy, a bezpieczeństwo chcą powierzyć wyspecjalizowanemu zespołowi.
Czy pomagacie spełnić wymagania NIS2, RODO i ISO 27001?
Tak. Sprawdzamy, które wymagania dotyczą firmy, porównujemy je ze stanem faktycznym i wdrażamy brakujące zabezpieczenia oraz dokumenty. Dotyczy to NIS2 i ustawy o krajowym systemie cyberbezpieczeństwa, RODO, DORA oraz norm i standardów takich jak ISO 27001 i TISAX.
Czy Mageek.IT zabezpiecza firmy produkcyjne?
Tak. W firmach produkcyjnych zajmujemy się także stykiem sieci biurowej z produkcyjną, dostępem serwisantów do maszyn i ciągłością pracy hali. Tam, gdzie potrzebna jest wąska specjalizacja, pracujemy z wyspecjalizowanymi partnerami.
Jak wygląda współpraca z działem IT firmy?
Pracujemy razem z osobami, które na co dzień utrzymują systemy firmy. One znają środowisko, my wnosimy specjalizację w bezpieczeństwie, plan działań i dowody jego wykonania. Więcej o podziale ról piszemy na stronie dla informatyków i firm IT.
Czy Mageek.IT pracuje z firmami z całej Polski?
Tak. Większość prac prowadzimy zdalnie, a na miejscu jesteśmy wtedy, gdy wymaga tego zakres, na przykład przy zabezpieczeniach sieci i hali produkcyjnej.
Czy Mageek.IT prowadzi całodobowy monitoring bezpieczeństwa (SOC)?
Tak. Całodobowy monitoring SOC prowadzimy we współpracy z partnerami dziedzinowymi. Po naszej stronie jest dobór zakresu, wdrożenie, plan reagowania i kontakt z firmą w razie incydentu.
Od kiedy działa Mageek.IT?
Mageek.IT zostało założone w 2024 roku przez Mariusza Graszka, na bazie dekady wcześniejszych doświadczeń w obsłudze IT firm.
Kto stoi za Mageek.IT?
Mageek.it sp. z o.o., polska spółka specjalizująca się w cyberbezpieczeństwie. Założył ją w 2024 roku Mariusz Graszek, ekspert od haseł i dostępów w firmach.
Ile kosztuje współpraca?
Cena zależy od liczby osób, systemów i zakresu. Podajemy ją po bezpłatnej rozmowie, zanim cokolwiek zaczniemy.
Porozmawiajmy o bezpieczeństwie Twojej firmy
Krótka rozmowa bez zobowiązań. Ustalimy, co jest do ochrony i od czego zacząć, a jeśli będzie sens działać dalej, podamy zakres i cenę.
Co będzie dalej
- 1Oddzwaniamy w ciągu jednego dnia roboczego
- 2Krótka rozmowa online albo przez telefon
- 3Jeśli jest sens, propozycja zakresu i cena
- Rozmowa jest bezpłatna i do niczego nie zobowiązuje
- Nie prosimy o hasła, ani teraz, ani później
- Pracujemy zdalnie, z firmami z całej Polski